中規模企業の報告でも大きな費用
サイバー被害の費用は、大企業だけの問題ではありません。豪州の情報機関ASDのサイバーセキュリティセンターACSCは、2026年10月26日に2025–26年度の年次報告を公表しました。対象は2025年7月〜2026年6月です。
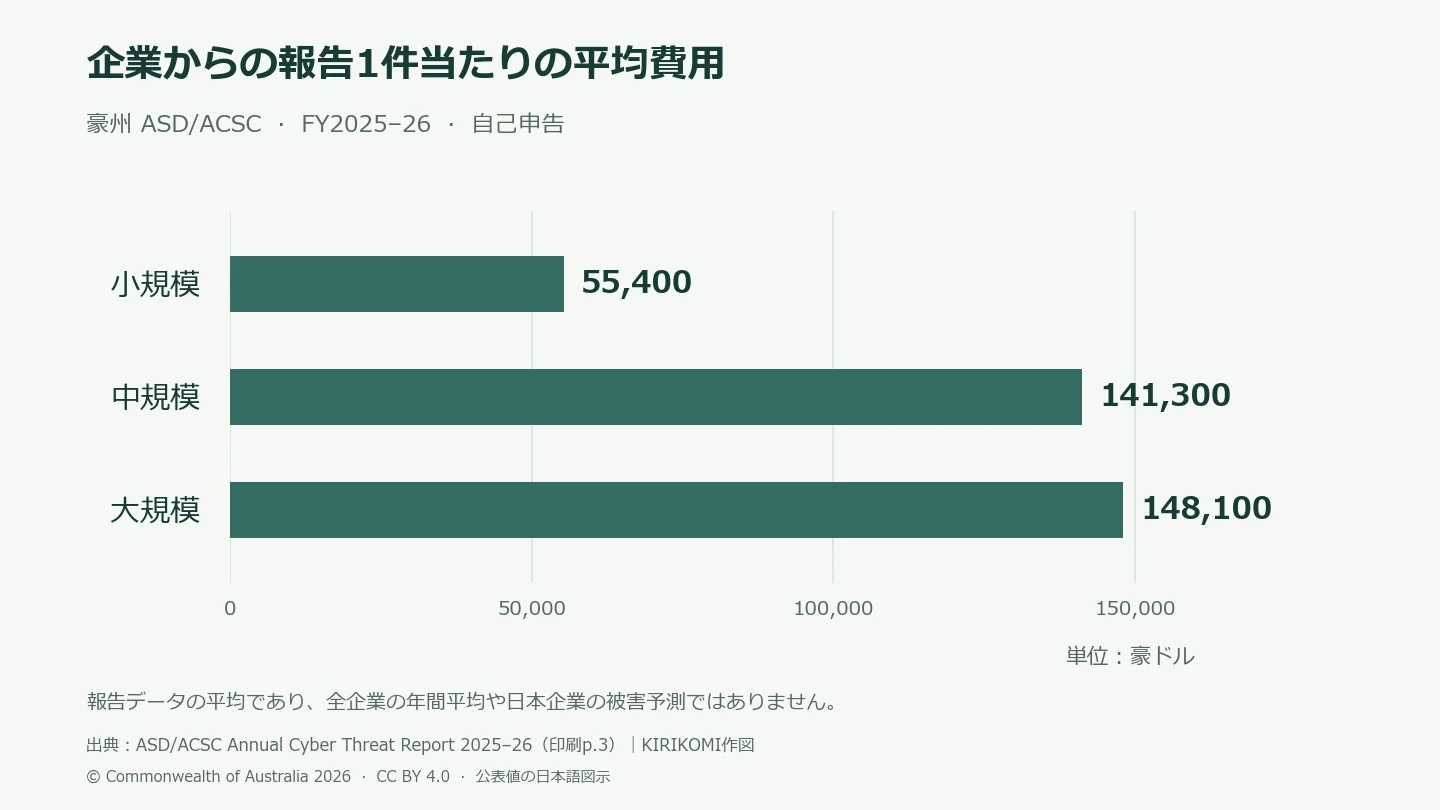
犯罪の報告窓口ReportCyberに企業から寄せられた、1報告当たりの自己申告費用の平均は、小規模企業で55,400豪ドル、中規模企業で141,300豪ドル、大規模企業で148,100豪ドルでした。中規模企業の平均は前年版比45%増です。ランサムウェアだけに限った金額ではありません。
この結果から「中規模企業ほど狙われる」とは判断できません。ただ、会社が小さいという理由だけで、被害が出ても軽い負担で済むと考えるのは適切ではありません。業務を支える情報やシステムを失った場合に、何が困るかを考える材料になります。
平均を自社の被害予測にしない
この統計は、すべての豪州企業が1年間に負担した費用の平均ではありません。届け出に基づく自己申告で、報告されていない被害もあります。1件の報告を1社と読み替えたり、日本企業の平均損失として使ったりはできません。
平均は一部の大きな損失にも左右されます。規模別の報告件数や中央値、費用に含まれる項目の範囲は、この公表値だけでは分かりません。企業規模の区分も、日本の中小企業・中堅企業の定義と同じものとして扱わないようにします。
45%増は平均費用の変化であり、攻撃件数や被害企業数の増加率ではありません。また、報告書にある8.2万超の犯罪報告と、ASDが対応した1,500超のインシデントは別のデータです。これらを混ぜて被害率や総損失を計算することはできません。
止められない業務から備えを考える
ASDは中規模企業に対し、外部公開システムの一覧化、脆弱性の修正、ネットワークの分離、事故対応計画と事業継続計画のテストを勧めています。
自社では、まず受注・出荷・給与など、止まると影響が大きい業務を挙げます。何時間まで停止できるか、再開に必要なデータは何か、判断する責任者と代行者は誰かを、業務部門とIT担当で具体化します。
例えば受注業務なら、バックアップが存在することに加え、別の環境へ注文データを戻し、未処理の注文を特定して出荷を再開できるか試します。復旧を依頼する外部事業者の連絡先や、担当者不在時の手順も残します。
これは報告書の平均費用から導いた損失予測ではなく、業務に落とし込むための提案です。海外の平均額をそのまま予算の根拠にするより、復旧の工程で止まっている箇所を見つけ、担当と期限を決める方が、自社の備えを具体的にできます。
確認日:2026年10月28日。図と費用はASDの公表値3件を転記し、KIRIKOMIが図示したものです。豪ドルのまま扱い、円換算・企業間の比率・前年額の逆算は行っていません。個票の再集計や独自調査ではありません。第3節の具体的な業務例は編集上の提案です。